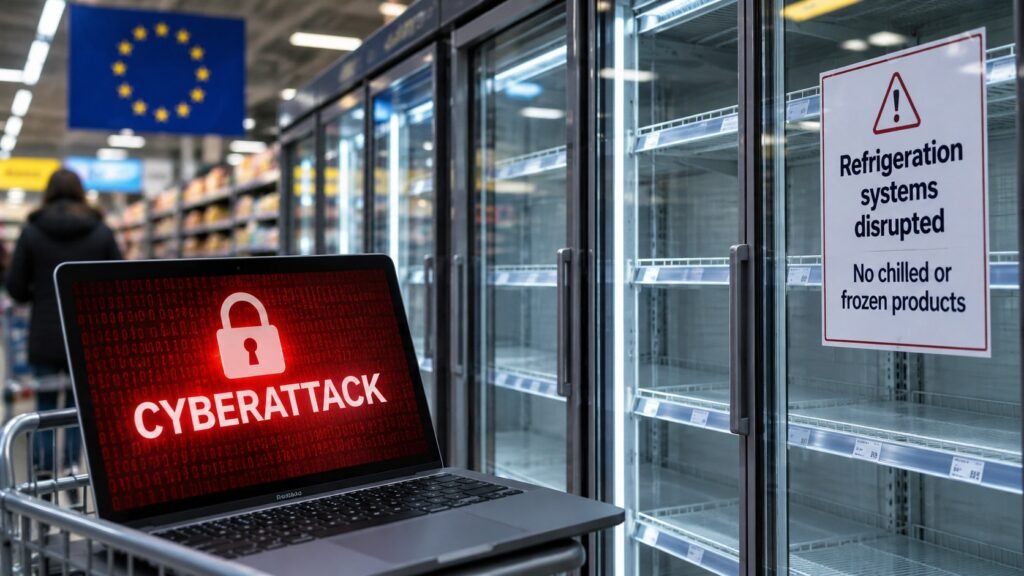
Selon des informations d’Al Jazeera Staff et de Reuters, publiées par Al Jazeera, ainsi que de The Guardian, des cyberattaques présumées ont perturbé les systèmes frigorifiques de supermarchés dans au moins sept pays européens le 2 novembre, la température de certains réfrigérateurs et congélateurs atteignant 50°C (122°F). Des distributeurs en Belgique, en Estonie, en Finlande, en Irlande, au Luxembourg, aux Pays-Bas et en Suède ont signalé des incidents affectant des équipements frigorifiques, contraignant certains magasins à retirer de la vente des produits réfrigérés et surgelés.
En Belgique, le prestataire de services frigorifiques Sabcobel a confirmé que des attaquants avaient fait passer les évaporateurs des unités frigorifiques en mode dégivrage. L’entreprise a déployé des techniciens pendant la nuit afin de déconnecter les installations concernées. Ahold Delhaize a signalé des perturbations dans des dizaines de magasins en Belgique et au Luxembourg, tandis que Carrefour Belgium, Colruyt et Intermarché ont également fait état de problèmes de froid. En Suède, ICA et Coop ont confirmé des incidents, Coop signalant six magasins touchés.
En Irlande, SuperValu a indiqué qu’un modèle spécifique de système frigorifique avait été touché par un cyberincident dans 13 de ses 223 magasins. En Estonie, le fournisseur d’équipements frigorifiques Kitman Coldtech a déclaré que des attaquants avaient accédé à un ordinateur pilotant les équipements frigorifiques d’un supermarché et porté le réglage de la température à 50°C (122°F). L’entreprise est intervenue en quelques minutes et n’a signalé aucun dommage important.
Ces incidents font suite à une cyberattaque survenue en France en octobre, qui a affecté des contrôleurs frigorifiques dans jusqu’à 700 supermarchés. Les attaquants ont modifié à distance les réglages de température de réfrigérateurs, de congélateurs et de meubles frigorifiques de présentation, les faisant passer dans certains cas de -27°C (-16,6°F) à plus de 50°C (122°F). L’attaque a provoqué des incendies et des pertes alimentaires estimées à plusieurs dizaines de millions d’euros. Le fabricant danois Danfoss, dont certains contrôleurs figuraient parmi les équipements compromis, a déclaré avoir précédemment identifié des failles de sécurité et recommandé à ses clients d’installer des mises à jour.
Le centre national suédois de cybersécurité a indiqué qu’il intervenait sur plusieurs incidents et avait identifié de nombreux équipements de technologie opérationnelle exposés sur Internet nécessitant des mises à jour ou des correctifs. Des spécialistes de la cybersécurité ont également averti que des contrôleurs frigorifiques restaient accessibles en ligne après l’attaque en France. Aucun groupe n’a revendiqué la responsabilité de l’un ou l’autre incident, et les autorités n’ont pas identifié les attaquants.
Le commissaire européen à l’Agriculture et à l’Alimentation, Christophe Hansen, a décrit ces attaques comme « une tentative délibérée de perturber notre chaîne d’approvisionnement alimentaire et de saper la confiance des consommateurs à son égard ».