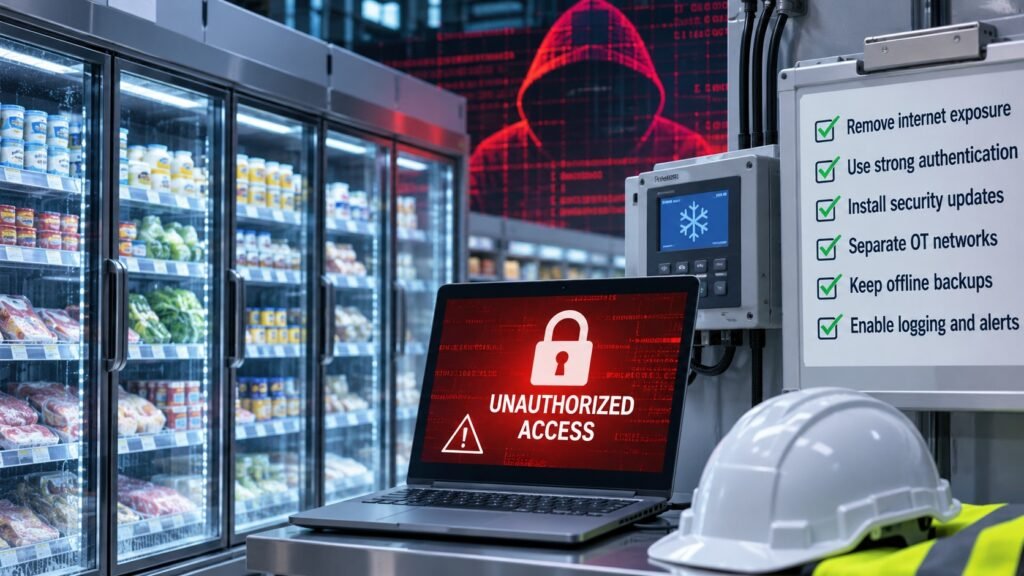
Cinque agenzie federali statunitensi hanno diffuso un avviso congiunto sui cyberattacchi diretti contro i sistemi di refrigerazione industriale e di monitoraggio della catena del freddo in tutto il mondo. La scheda informativa del 5 novembre 2026, pubblicata da CISA, FBI, HHS, USDA e Department of Transportation, esorta gli operatori a mettere in sicurezza i controller di refrigerazione, limitare l’accesso remoto e aggiornare le apparecchiature vulnerabili.
L’avviso fa seguito a incidenti che hanno interessato sistemi di refrigerazione in almeno 11 Paesi europei. Alla fine di ottobre, centinaia di supermercati francesi hanno segnalato interruzioni dopo che gli autori degli attacchi avevano attivato cicli di sbrinamento, portando le temperature a quasi 125°F (50°C) e danneggiando le scorte. Incidenti simili sono stati successivamente segnalati in altri Paesi europei, compresi attacchi contro banche del sangue.
Il CERT-FR francese ha segnalato compromissioni riguardanti i controller Danfoss AK-SM e AK-SC e i sistemi Copeland e Dixell XWEB. Gli investigatori non hanno accertato la responsabilità degli incidenti né stabilito se facciano parte di un’unica campagna. Separatamente, il Department of Defense statunitense sta indagando su presunti cyberattacchi collegati a guasti dei sistemi di refrigerazione verificatisi in almeno sei supermercati militari ad agosto.
Secondo le agenzie federali, gli autori degli attacchi potrebbero sfruttare vulnerabilità di bypass dell’autenticazione, l’iniezione di codice arbitrario e configurazioni deboli per modificare da remoto le impostazioni dei controller. Le potenziali conseguenze includono cicli continui di riscaldamento o sbrinamento, perdite di scorte, rischi per le apparecchiature e perdita di visibilità sul monitoraggio della temperatura.
Le agenzie raccomandano di eliminare l’esposizione diretta a Internet dei controller, separare le reti di tecnologia operativa dalle reti aziendali, modificare le password predefinite e implementare un’autenticazione robusta. Ulteriori misure comprendono l’aggiornamento del firmware, la sostituzione dei dispositivi non più supportati, il mantenimento di backup offline, la revisione dei registri delle attività e la definizione di limiti sicuri per i setpoint di temperatura, con relativi allarmi.
Per i distributori e gli installatori del settore della refrigerazione, questi incidenti evidenziano l’importanza di comunicare le indicazioni di sicurezza dei produttori e fornire formazione tecnica sui sistemi connessi a Internet. Gli installatori possono aiutare i clienti a identificare i controller, verificare le impostazioni di accesso remoto e stabilire se siano necessari aggiornamenti del firmware. Le linee guida federali raccomandano inoltre di segnalare le attività sospette a CISA o all’FBI.