Danfoss, Copeland et Trane ont publié ou recommandé des mises à jour logicielles visant à corriger des vulnérabilités de cybersécurité dans des contrôleurs utilisés pour la gestion du froid et du CVC. Ces vulnérabilités, identifiées par Claroty Team82 dans le cadre de projets de recherche distincts, affectent les plateformes Danfoss AK-SM 800A, Copeland XWEB Pro et Trane Tracer SC+ et comprennent des problèmes de contournement de l’authentification, d’injection de commandes, de déni de service et de divulgation d’informations.
Dans le Danfoss AK-SM 800A, un gestionnaire système centralisé utilisé pour coordonner les contrôleurs frigorifiques, Team82 a identifié trois vulnérabilités affectant l’interface web de gestion intégrée. Les chercheurs ont également examiné l’exposition de la plateforme sur Internet à l’aide de Shodan et Censys et ont indiqué avoir trouvé de nombreuses interfaces de gestion accessibles au public, une analyse Censys faisant apparaître 2 765 appareils exposés.
CVE-2025-41450 concerne un mécanisme d’authentification caché reposant sur un « code du jour ». Team82 a constaté que le contrôleur génère quotidiennement un mot de passe d’authentification en fonction de sa date actuelle et a reconstitué l’algorithme utilisé pour produire ce code. Selon les chercheurs, la reproduction de l’algorithme pourrait permettre à un attaquant de contourner le mot de passe administrateur configuré et d’obtenir une session d’administration authentifiée.
Une deuxième vulnérabilité de Danfoss, CVE-2025-41451, affecte la configuration des e-mails SMTP. Team82 a constaté que le mot de passe d’authentification de la messagerie est inséré dans une commande shell du système d’exploitation sans nettoyage, créant une voie d’injection de commandes susceptible de conduire à l’exécution de code à distance. CVE-2025-41452 affecte une fonctionnalité qui permet à l’application web de remplacer le fichier headers.conf utilisé par l’instance Nginx exposée à l’extérieur. Les chercheurs ont indiqué qu’un attaquant authentifié pouvait injecter des directives de routage et provoquer un plantage du processus sm_app, entraînant un déni de service de l’interface de gestion. Danfoss a corrigé les trois vulnérabilités dans le firmware R4.3.1.
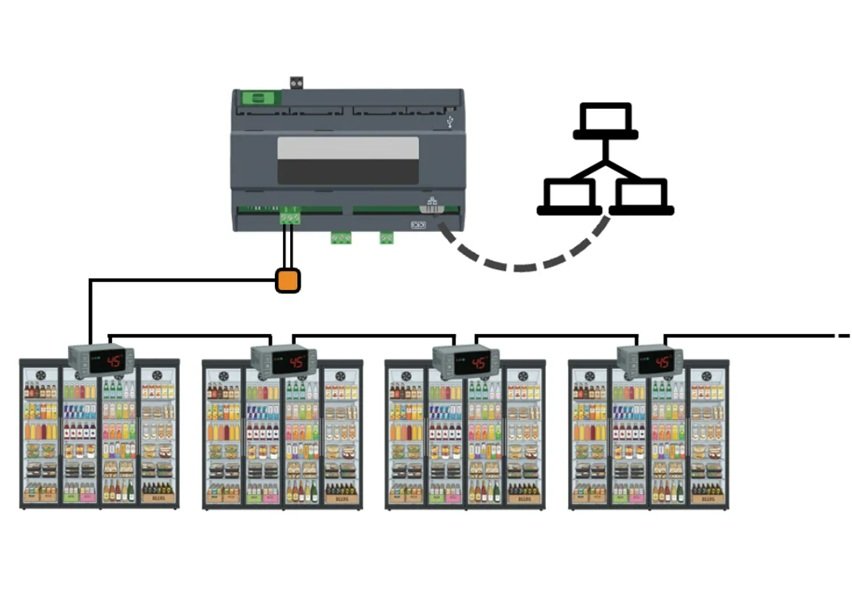
Team82 a identifié séparément 23 vulnérabilités dans la plateforme de contrôle de supervision XWEB Pro de Copeland, notamment les XWEB300D PRO et XWEB500D PRO. Sur ces 23 vulnérabilités, 21 ont été qualifiées de gravité élevée par les chercheurs. Les contrôleurs XWEB Pro assurent la gestion centralisée des équipements frigorifiques et communiquent avec les contrôleurs de terrain via un réseau série RS485, généralement au moyen de Modbus.
CVE-2026-25085 est une vulnérabilité de contournement de l’authentification affectant le middleware basé sur Lua de XWEB Pro. Lorsqu’un mode d’authentification non reconnu est fourni, la fonction d’authentification peut renvoyer une table vide que Lua évalue comme « vraie ». Comme la logique de routage vérifie l’existence de l’objet renvoyé plutôt que son contenu, Team82 a constaté qu’un attaquant pouvait obtenir un accès non authentifié à des points de terminaison protégés de l’API d’administration.
Un autre problème de Copeland, CVE-2026-21718, concerne des identifiants administrateur déterministes générés à partir de la date actuelle, de l’adresse MAC de l’appareil et de clés cryptographiques codées en dur stockées dans le firmware. Team82 a indiqué que l’algorithme pouvait être reproduit afin de calculer les identifiants administrateur. Les chercheurs ont également découvert 19 vulnérabilités d’injection de commandes du système d’exploitation dans des points de terminaison API et CGI, où des données contrôlées par l’utilisateur étaient transmises à des commandes du système d’exploitation sans nettoyage approprié. Une exploitation réussie peut entraîner l’exécution de code avec les privilèges root.
Pour démontrer les conséquences physiques, Team82 a connecté un contrôleur de terrain XR60CX à un contrôleur XWEB Pro via une connexion série Modbus. Les chercheurs ont démontré qu’il était possible de manipuler la température affichée par le XR60CX entre -50°C et 110°C et de commander des composants frigorifiques. Lors d’un autre essai, les ventilateurs de refroidissement ont été désactivés tandis que la température réelle mesurée par la sonde continuait d’être affichée. Copeland a corrigé les vulnérabilités dans la version 1.13 du firmware XWEB Pro.
La troisième enquête portait sur le contrôleur CVC Tracer SC+ de Trane. Team82 a identifié cinq vulnérabilités, dont CVE-2026-28252 dans le Trane Diagnostic Service, une fonctionnalité d’accès à distance destinée au personnel autorisé de Trane. Les chercheurs ont constaté que son algorithme d’authentification par question-réponse est déterministe et peut être calculé sans connaître de secret, ce qui pourrait donner accès à un shell avec les privilèges root. Le service SSH est désactivé par défaut et cette vulnérabilité n’est exploitable que si le service a été activé manuellement.
CVE-2026-28253 est une vulnérabilité de déni de service préalable à l’authentification dans le serveur Trane qui gère les connexions HTTP et BACnet. Team82 a constaté que le serveur ne limite pas la taille des en-têtes HTTP et peut continuer à allouer de la mémoire lorsqu’il reçoit des données sans caractères de nouvelle ligne, jusqu’à l’échec de l’allocation. CVE-2026-28254 concerne des routes API accessibles sans authentification qui exposent des informations comprenant des détails sur l’appareil, les appareils connectés, les rapports BACnet et les ressources d’interface graphique mises en cache.
Team82 a également identifié CVE-2026-28255, qui concerne des identifiants chiffrés codés en dur utilisés pour les services à distance de Trane, et CVE-2026-28256, qui porte sur des constantes codées en dur ayant une incidence sur la sécurité. Ces dernières comprennent des clés de chiffrement utilisées pour les données de configuration ainsi que des clés associées aux sauvegardes et aux mises à jour du firmware. Trane recommande de mettre à jour les contrôleurs Tracer SC+ vers la version v6.3, publiée le 1er mars 2026, ou une version ultérieure.
Claroty Team82 a communiqué ses conclusions aux fabricants concernés dans le cadre de processus coordonnés de divulgation. Danfoss a publié le firmware R4.3.1 pour AK-SM 800A, Copeland a publié le firmware 1.13 pour XWEB Pro et Trane recommande la version v6.3 ou ultérieure de Tracer SC+ afin de corriger les problèmes signalés.