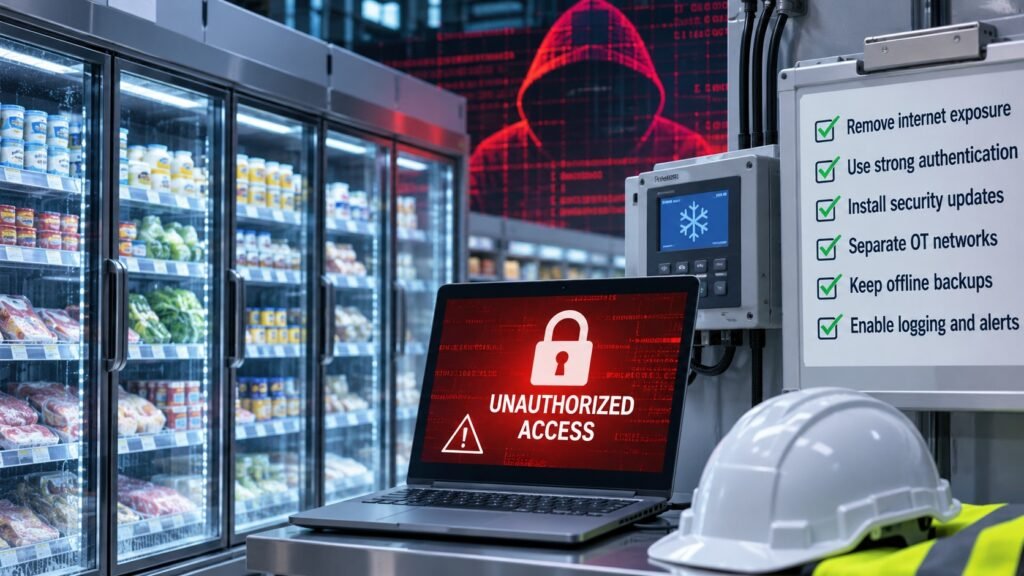
Fünf US-Bundesbehörden haben gemeinsam vor Cyberangriffen gewarnt, die weltweit auf industrielle Kälteanlagen und Überwachungssysteme für die Kühlkette abzielen. Das Faktenblatt vom 5. November 2026 von CISA, FBI, HHS, USDA und dem US-Verkehrsministerium fordert Betreiber dazu auf, Regler von Kälteanlagen abzusichern, Fernzugriffe einzuschränken und anfällige Geräte zu aktualisieren.
Die Warnung folgt auf Vorfälle, die Kälteanlagen in mindestens 11 europäischen Ländern betrafen. Ende Oktober meldeten Hunderte französische Supermärkte Störungen, nachdem Angreifer Abtauzyklen aktiviert hatten, wodurch die Temperaturen auf fast 125°F (50°C) stiegen und Warenbestände beschädigt wurden. Anschließend wurden ähnliche Vorfälle in anderen europäischen Ländern gemeldet, darunter Angriffe auf Blutbanken.
Das französische CERT-FR meldete Kompromittierungen von Danfoss AK-SM- und AK-SC-Reglern sowie von Copeland- und Dixell XWEB-Systemen. Die Ermittler konnten bislang weder feststellen, wer für die Vorfälle verantwortlich ist, noch ob diese Teil einer einzigen Kampagne sind. Unabhängig davon untersucht das US-Verteidigungsministerium mutmaßliche Cyberangriffe, die mit Ausfällen von Kälteanlagen in mindestens sechs militärischen Verkaufsstellen im August in Verbindung stehen.
Nach Angaben der Bundesbehörden könnten Angreifer Schwachstellen zur Umgehung der Authentifizierung, zur Einschleusung beliebigen Codes sowie unsichere Konfigurationen ausnutzen, um Reglereinstellungen aus der Ferne zu verändern. Mögliche Folgen sind ein kontinuierlicher Heizbetrieb oder fortlaufende Abtauzyklen, Warenverluste, Gefahren durch die Geräte und der Verlust der Möglichkeit zur Überwachung der Temperaturen.
Die Behörden empfehlen, Regler nicht direkt über das Internet zugänglich zu machen, Netzwerke der Betriebstechnik von Unternehmensnetzwerken zu trennen, Standardpasswörter zu ändern und eine starke Authentifizierung einzuführen. Weitere Maßnahmen umfassen Firmware-Updates, den Austausch nicht mehr unterstützter Geräte, die Pflege von Offline-Sicherungen, die Überprüfung von Aktivitätsprotokollen sowie die Festlegung sicherer Grenzwerte für Temperatursollwerte mit Alarmmeldungen.
Für Fachgroßhändler und Kälteanlagenbauer verdeutlichen die Vorfälle, wie wichtig es ist, die Sicherheitshinweise der Hersteller zu vermitteln und technische Schulungen für internetfähige Systeme anzubieten. Kälteanlagenbauer können Kunden dabei unterstützen, Regler zu identifizieren, die Einstellungen für Fernzugriffe zu überprüfen und festzustellen, ob Firmware-Updates erforderlich sind. Die Leitlinien der Bundesbehörden empfehlen außerdem, verdächtige Aktivitäten an CISA oder das FBI zu melden.