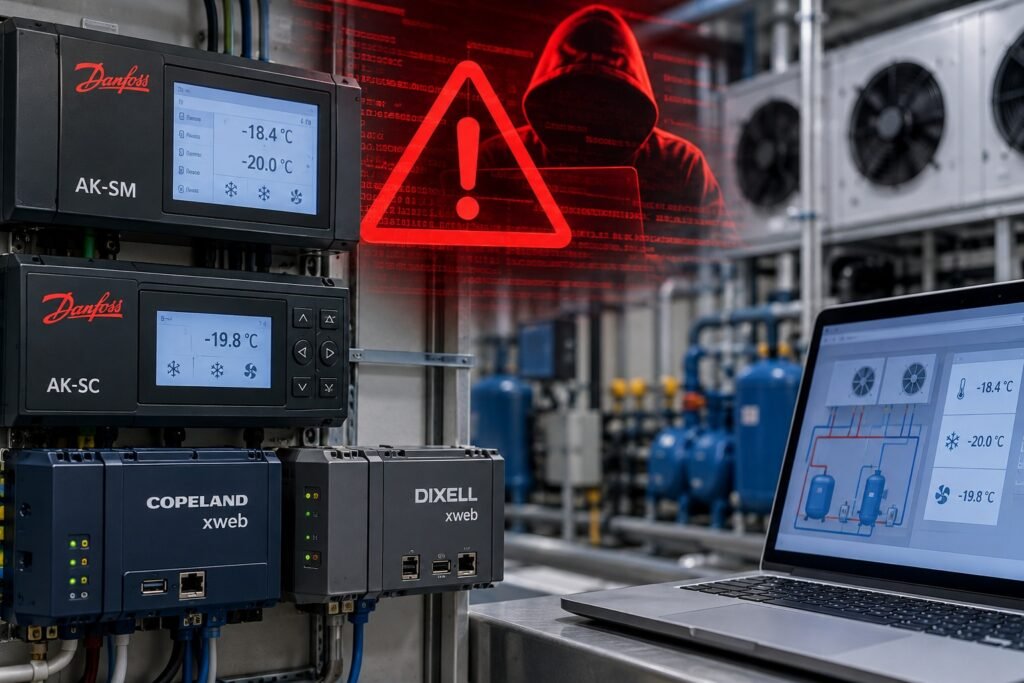
L’équipe nationale française de réponse aux incidents de cybersécurité, CERT-FR, a signalé de nombreuses compromissions affectant des régulateurs à distance utilisés dans des installations frigorifiques. L’alerte, initialement publiée le 12 octobre 2026 et mise à jour le 13 octobre, identifie parmi les équipements concernés les régulateurs Danfoss des séries AK-SM et AK-SC, ainsi que les systèmes Copeland xweb et Dixell xweb.
Selon CERT-FR, l’exposition directe des interfaces de gestion à Internet est contraire aux bonnes pratiques de cybersécurité. L’agence avertit que les campagnes d’attaques ciblant ces régulateurs sont probablement toujours en cours, les équipements qui ne reçoivent plus de correctifs de sécurité étant exposés à un risque de compromission particulièrement élevé.
Pour les équipements qui n’ont pas été compromis, CERT-FR recommande de supprimer l’exposition directe à Internet, y compris pour les autres unités accessibles via des adresses IP publiques, et de vérifier l’intégralité de la configuration, en particulier les programmes de dégivrage. Avant d’interrompre la transmission de données par Internet aux prestataires de services frigorifiques, les exploitants doivent vérifier les conditions contractuelles de leur assurance.
L’accès à distance ne doit être rétabli que via un VPN sécurisé ou un réseau protégé. À titre de mesure d’urgence, les exploitants peuvent restreindre l’accès aux adresses IP des prestataires de services au moyen de règles de pare-feu, bien que CERT-FR ne considère pas cette mesure comme une solution permanente. L’agence recommande également de suivre les consignes de sécurité des fabricants, notamment concernant les mises à jour des micrologiciels. Pour les régulateurs Danfoss, les mesures spécifiques comprennent l’activation du Strict security mode et la modification des mots de passe par défaut.
Pour les régulateurs compromis, CERT-FR conseille de supprimer l’exposition à Internet, d’effectuer une réinitialisation aux paramètres d’usine, de reconfigurer les équipements et de rétablir l’accès via une connexion sécurisée. L’agence souligne toutefois qu’une réinitialisation aux paramètres d’usine ne suffit pas à elle seule pour les équipements en fin de vie dépourvus de correctifs de sécurité. Bien que la réinitialisation supprime les mécanismes de persistance d’un système compromis, la vulnérabilité sous-jacente demeure, ce qui expose le régulateur à une nouvelle compromission.