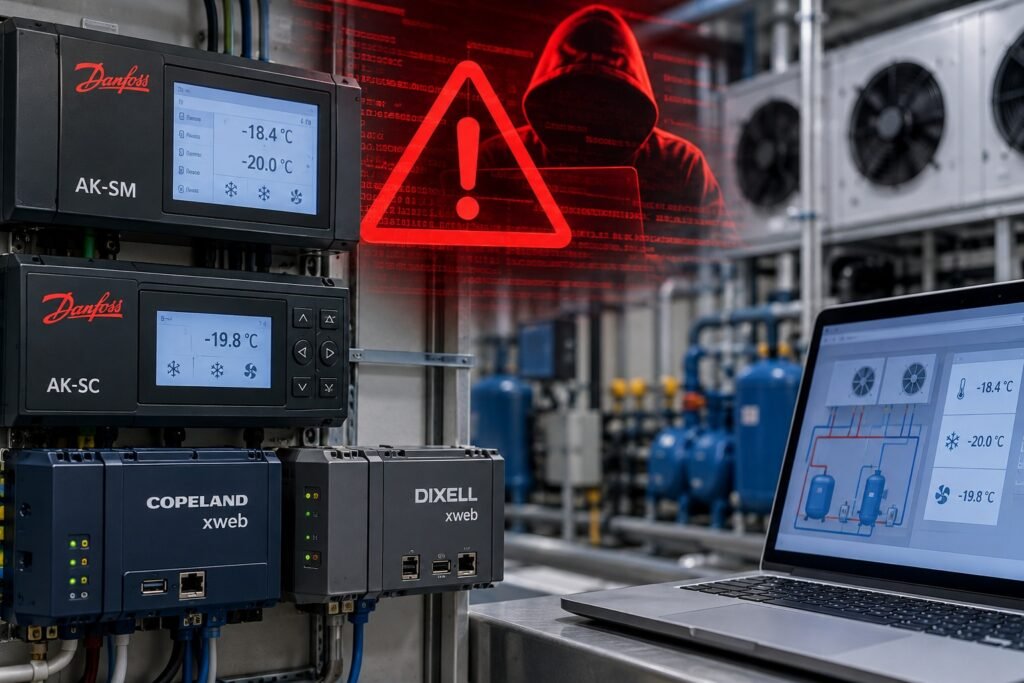
El equipo nacional de respuesta a incidentes de ciberseguridad de Francia, CERT-FR, ha informado de numerosas vulneraciones de seguridad que afectan a controladores remotos utilizados en instalaciones de refrigeración. La alerta, publicada inicialmente el 12 de octubre de 2026 y actualizada el 13 de octubre, identifica entre los equipos afectados los controladores de las series Danfoss AK-SM y AK-SC, así como los sistemas Copeland xweb y Dixell xweb.
Según CERT-FR, exponer las interfaces de gestión directamente a Internet contraviene las mejores prácticas de ciberseguridad. La agencia advierte de que probablemente sigan en curso campañas de ataques dirigidas contra estos controladores y de que los equipos que ya no reciben parches de seguridad afrontan un riesgo de vulneración especialmente elevado.
Para los equipos que no hayan sido vulnerados, CERT-FR recomienda eliminar la exposición directa a Internet, incluso en otras unidades accesibles mediante direcciones IP públicas, y revisar toda la configuración, en particular los programas de desescarche. Antes de interrumpir la transmisión de datos por Internet a los proveedores de servicios de refrigeración, los operadores deben verificar las condiciones contractuales de su seguro.
El acceso remoto solo debe restablecerse mediante una VPN segura o una red protegida. Como medida de emergencia, los operadores pueden restringir el acceso a las direcciones IP de los proveedores de servicios mediante reglas de firewall, aunque CERT-FR no considera que esta sea una solución permanente. La agencia también recomienda seguir las directrices de seguridad de los fabricantes, incluidas las actualizaciones de firmware. Para los controladores Danfoss, las medidas específicas incluyen activar Strict security mode y cambiar las contraseñas predeterminadas.
Para los controladores vulnerados, CERT-FR aconseja eliminar la exposición a Internet, restablecer los valores de fábrica, reconfigurar los equipos y restaurar el acceso mediante una conexión segura. Sin embargo, la agencia recalca que el restablecimiento de fábrica por sí solo es insuficiente para los equipos que han llegado al final de su vida útil y carecen de parches de seguridad. Aunque el restablecimiento elimina los mecanismos de persistencia de un sistema vulnerado, la vulnerabilidad subyacente permanece, por lo que el controlador sigue expuesto a una nueva vulneración.