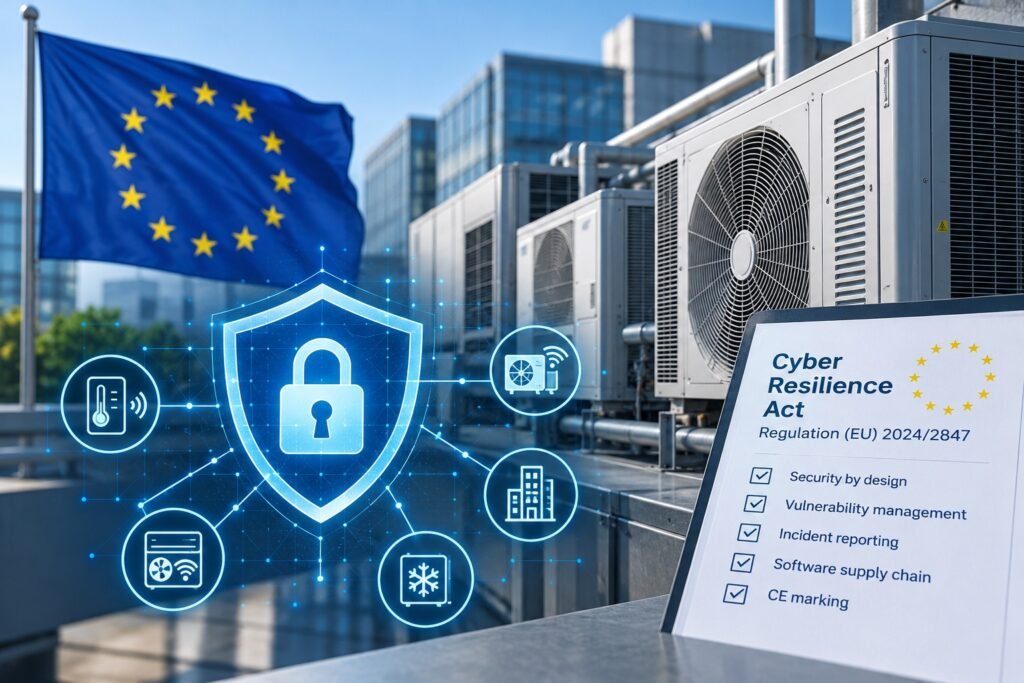
Le Cyber Resilience Act (CRA) de l’Union européenne, Regulation (EU) 2024/2847, instaure des exigences obligatoires en matière de cybersécurité pour les produits comportant des éléments numériques, notamment les équipements connectés de chauffage, de ventilation, de climatisation et de réfrigération (CVC/R). Les obligations de notification des vulnérabilités et des incidents sont entrées en vigueur le 11 septembre 2026, tandis que les principales obligations en matière de cybersécurité s’appliqueront à compter du 11 décembre 2027.
Le règlement couvre les produits matériels et logiciels capables de se connecter directement ou indirectement à d’autres appareils ou réseaux. Les équipements CVC/R potentiellement concernés comprennent les thermostats intelligents, les pompes à chaleur connectées, les régulateurs frigorifiques, les dispositifs de surveillance à distance, les systèmes d’automatisation et de contrôle des bâtiments (BACS), les régulateurs de ventilation et les passerelles IoT. L’applicabilité dépend des caractéristiques du produit, de son usage prévu et des exclusions législatives pertinentes.
Les fabricants doivent intégrer la cybersécurité dans la conception, le développement, la production et la maintenance des produits. Les exigences comprennent l’évaluation des risques de cybersécurité, la protection contre les accès non autorisés, la gestion des vulnérabilités, les mises à jour de sécurité pendant la période de support applicable et l’exercice d’une diligence raisonnable concernant les composants tiers. Les fabricants doivent également tenir à jour une nomenclature logicielle (SBOM) et suivre les procédures applicables d’évaluation de la conformité en vue du marquage CE.
Depuis le 11 septembre 2026, les fabricants sont tenus de notifier les vulnérabilités activement exploitées et les incidents de sécurité graves affectant les produits comportant des éléments numériques. Une alerte précoce doit être transmise dans les 24 heures suivant la prise de connaissance, suivie d’une notification plus détaillée dans les 72 heures et d’un rapport final dans le délai légal applicable. Les notifications sont transmises par l’intermédiaire de la plateforme unique de notification mise en place par l’Agence de l’Union européenne pour la cybersécurité (ENISA). Ces obligations peuvent également s’appliquer aux produits déjà mis sur le marché de l’UE.
Le CRA est entré en vigueur le 10 décembre 2024, et les dispositions concernant les organismes notifiés d’évaluation de la conformité ont commencé à s’appliquer le 11 juin 2026. En juillet 2026, la European Ventilation Industry Association (EVIA) et d’autres parties prenantes ont annoncé des lignes directrices destinées aux fabricants de systèmes techniques de bâtiment (TBS) et de BACS. La Commission européenne a également publié des orientations de mise en œuvre portant sur le champ d’application des produits, les modifications substantielles, les périodes de support et les obligations de notification.
Les fabricants d’équipements CVC/R approvisionnant le marché de l’UE ont jusqu’au 11 décembre 2027 pour se préparer aux principales exigences. La préparation à la conformité comprend l’examen des gammes de produits connectés, l’évaluation des risques de cybersécurité et la mise en place de procédures de gestion des vulnérabilités et de mises à jour logicielles. Les équipements ayant une longue durée de vie opérationnelle peuvent présenter des difficultés supplémentaires pour assurer le support de cybersécurité pendant toute la période applicable.