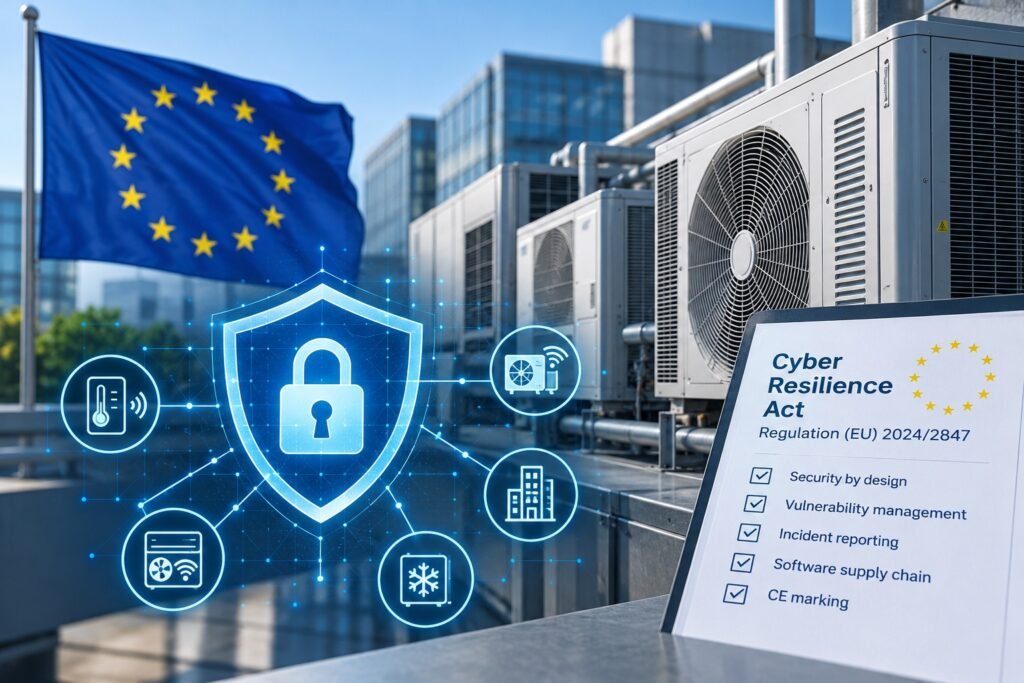
La Ley de Ciberresiliencia (CRA) de la Unión Europea, Reglamento (UE) 2024/2847, introduce requisitos obligatorios de ciberseguridad para los productos con elementos digitales, incluidos los equipos conectados de calefacción, ventilación, aire acondicionado y refrigeración (HVAC/R). Los requisitos obligatorios de notificación de vulnerabilidades e incidentes entraron en vigor el 11 de septiembre de 2026, mientras que las principales obligaciones de ciberseguridad se aplicarán a partir del 11 de diciembre de 2027.
El reglamento abarca productos de hardware y software capaces de conectarse directa o indirectamente a otros dispositivos o redes. Entre los equipos HVAC/R potencialmente afectados se incluyen termostatos inteligentes, bombas de calor conectadas, controladores de refrigeración, dispositivos de monitorización remota, sistemas de automatización y control de edificios (BACS), controladores de ventilación y pasarelas de IoT. Su aplicabilidad depende de las características del producto, el uso previsto y las exclusiones legislativas pertinentes.
Los fabricantes deben integrar la ciberseguridad en el diseño, desarrollo, producción y mantenimiento de los productos. Los requisitos incluyen evaluaciones de riesgos de ciberseguridad, protección contra accesos no autorizados, gestión de vulnerabilidades, actualizaciones de seguridad durante el periodo de soporte aplicable y diligencia debida en relación con componentes de terceros. Los fabricantes también deben mantener documentación sobre la lista de materiales de software (SBOM) y completar los procedimientos de evaluación de la conformidad aplicables para el marcado CE.
Desde el 11 de septiembre de 2026, los fabricantes están obligados a notificar las vulnerabilidades explotadas activamente y los incidentes graves de seguridad que afecten a productos con elementos digitales. Debe presentarse una alerta temprana en un plazo de 24 horas desde que se tenga conocimiento, seguida de una notificación más detallada en un plazo de 72 horas y de un informe final dentro del plazo legal aplicable. Las notificaciones se presentan a través de la Plataforma Única de Notificación establecida por la Agencia de la Unión Europea para la Ciberseguridad (ENISA). Estas obligaciones también pueden aplicarse a productos ya comercializados en el mercado de la UE.
La CRA entró en vigor el 10 de diciembre de 2024, y las disposiciones relativas a los organismos notificados de evaluación de la conformidad comenzaron a aplicarse el 11 de junio de 2026. En julio de 2026, la European Ventilation Industry Association (EVIA) y otras partes interesadas anunciaron directrices para fabricantes de sistemas técnicos de edificios (TBS) y BACS. La Comisión Europea también publicó orientaciones de aplicación sobre el ámbito de los productos, las modificaciones sustanciales, los periodos de soporte y las obligaciones de notificación.
Los fabricantes de HVAC/R que abastecen al mercado de la UE tienen hasta el 11 de diciembre de 2027 para prepararse para los principales requisitos. Los preparativos para el cumplimiento incluyen revisar las carteras de productos conectados, evaluar los riesgos de ciberseguridad y establecer procedimientos para la gestión de vulnerabilidades y las actualizaciones de software. Los equipos con una vida útil prolongada pueden plantear retos adicionales para mantener el soporte de ciberseguridad durante todo el periodo aplicable.