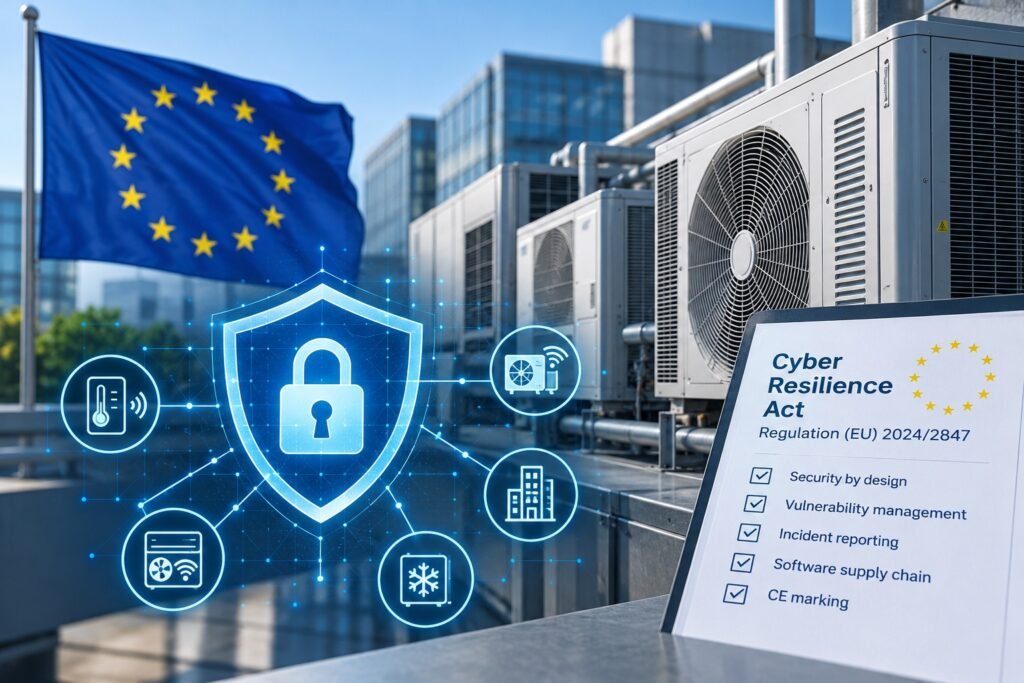
Il Cyber Resilience Act (CRA) dell’Unione europea, Regolamento (UE) 2024/2847, introduce requisiti obbligatori di cibersicurezza per i prodotti con elementi digitali, comprese le apparecchiature connesse per il riscaldamento, la ventilazione, la climatizzazione e la refrigerazione (HVAC/R). I requisiti obbligatori di segnalazione delle vulnerabilità e degli incidenti sono entrati in vigore l’11 settembre 2026, mentre i principali obblighi in materia di cibersicurezza si applicheranno a partire dall’11 dicembre 2027.
Il regolamento riguarda i prodotti hardware e software in grado di connettersi direttamente o indirettamente ad altri dispositivi o reti. Le apparecchiature HVAC/R potenzialmente interessate comprendono termostati intelligenti, pompe di calore connesse, controllori per la refrigerazione, dispositivi di monitoraggio remoto, sistemi di automazione e controllo degli edifici (BACS), controllori per la ventilazione e gateway IoT. L’applicabilità dipende dalle caratteristiche del prodotto, dall’uso previsto e dalle pertinenti esclusioni legislative.
I produttori devono integrare la cibersicurezza nella progettazione, nello sviluppo, nella produzione e nella manutenzione dei prodotti. I requisiti comprendono valutazioni dei rischi di cibersicurezza, protezione contro gli accessi non autorizzati, gestione delle vulnerabilità, aggiornamenti di sicurezza durante il periodo di assistenza applicabile e dovuta diligenza in relazione ai componenti di terze parti. I produttori devono inoltre mantenere la documentazione relativa alla distinta base del software (SBOM) e completare le procedure di valutazione della conformità applicabili ai fini della marcatura CE.
Dall’11 settembre 2026, i produttori sono tenuti a segnalare le vulnerabilità attivamente sfruttate e gli incidenti di sicurezza gravi che interessano prodotti con elementi digitali. Un’allerta precoce deve essere presentata entro 24 ore dal momento in cui se ne viene a conoscenza, seguita da una notifica più dettagliata entro 72 ore e da una relazione finale entro il termine di legge applicabile. Le notifiche vengono presentate tramite la piattaforma unica di segnalazione istituita dall’Agenzia dell’Unione europea per la cibersicurezza (ENISA). Tali obblighi possono applicarsi anche ai prodotti già immessi sul mercato dell’UE.
Il CRA è entrato in vigore il 10 dicembre 2024 e le disposizioni riguardanti gli organismi notificati di valutazione della conformità hanno iniziato ad applicarsi l’11 giugno 2026. Nel luglio 2026, la European Ventilation Industry Association (EVIA) e altre parti interessate hanno annunciato linee guida per i produttori di sistemi tecnici per l’edilizia (TBS) e BACS. La Commissione europea ha inoltre pubblicato linee guida per l’attuazione riguardanti l’ambito di applicazione dei prodotti, le modifiche sostanziali, i periodi di assistenza e gli obblighi di segnalazione.
I produttori HVAC/R che riforniscono il mercato dell’UE hanno tempo fino all’11 dicembre 2027 per prepararsi ai principali requisiti. Le attività di preparazione alla conformità comprendono la revisione delle gamme di prodotti connessi, la valutazione dei rischi di cibersicurezza e l’istituzione di procedure per la gestione delle vulnerabilità e gli aggiornamenti software. Le apparecchiature con una lunga vita operativa possono presentare ulteriori difficoltà nel garantire il supporto alla cibersicurezza per tutto il periodo applicabile.