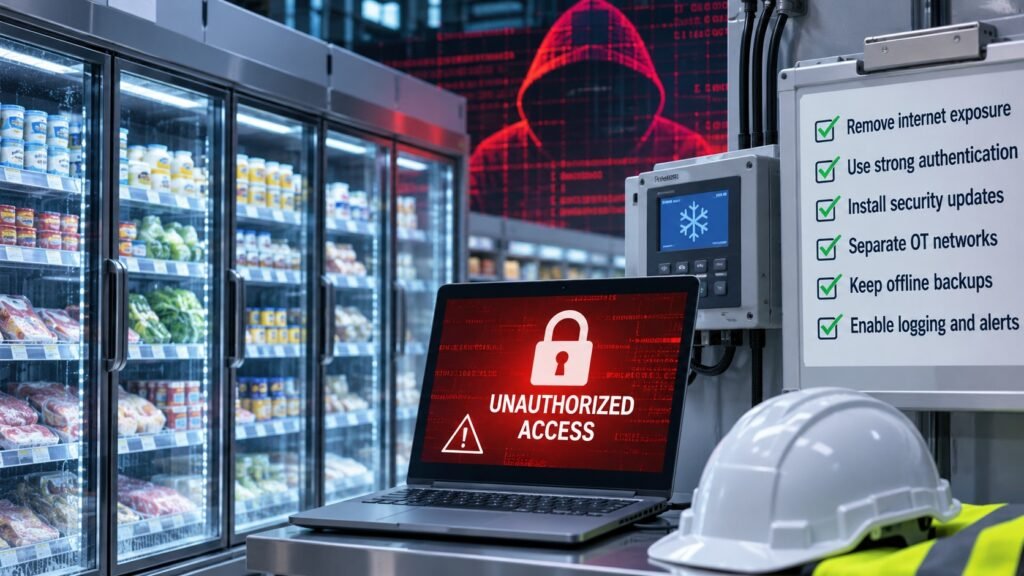
Cinq agences fédérales américaines ont publié un avertissement conjoint concernant des cyberattaques visant les systèmes de froid industriel et de surveillance de la chaîne du froid dans le monde. La fiche d’information du 5 novembre 2026, publiée par la CISA, le FBI, le HHS, l’USDA et le Department of Transportation, appelle les exploitants à sécuriser les contrôleurs frigorifiques, à restreindre les accès à distance et à mettre à jour les équipements vulnérables.
L’avertissement fait suite à des incidents ayant affecté des systèmes frigorifiques dans au moins 11 pays européens. Fin octobre, des centaines de supermarchés français ont signalé des perturbations après que des attaquants ont activé des cycles de dégivrage, faisant monter les températures à près de 125°F (50°C) et endommageant les stocks. Des incidents similaires ont ensuite été signalés dans d’autres pays européens, notamment des attaques visant des banques de sang.
Le CERT-FR français a signalé des compromissions impliquant des contrôleurs Danfoss AK-SM et AK-SC ainsi que des systèmes Copeland et Dixell XWEB. Les enquêteurs n’ont pas établi qui était responsable de ces incidents ni déterminé s’ils relevaient d’une campagne unique. Par ailleurs, le Department of Defense américain enquête sur des cyberattaques présumées liées à des défaillances de systèmes frigorifiques survenues dans au moins six économats militaires en août.
Selon les agences fédérales, les attaquants peuvent exploiter des vulnérabilités de contournement de l’authentification, l’injection de code arbitraire et des configurations peu sécurisées afin de modifier à distance les paramètres des contrôleurs. Les conséquences potentielles comprennent des cycles continus de chauffage ou de dégivrage, des pertes de stocks, des risques liés aux équipements et une perte de visibilité sur la surveillance des températures.
Les agences recommandent de supprimer l’exposition directe des contrôleurs à Internet, de séparer les réseaux de technologie opérationnelle des réseaux d’entreprise, de modifier les mots de passe par défaut et de mettre en œuvre une authentification forte. Les mesures supplémentaires comprennent les mises à jour du firmware, le remplacement des appareils qui ne sont plus pris en charge, la conservation de sauvegardes hors ligne, l’examen des journaux d’activité et la définition de limites sûres pour les consignes de température, assorties d’alertes.
Pour les distributeurs et les installateurs frigoristes, ces incidents soulignent l’importance de communiquer les consignes de sécurité des fabricants et de proposer une formation technique sur les systèmes connectés à Internet. Les installateurs peuvent aider les clients à identifier les contrôleurs, à vérifier les paramètres d’accès à distance et à déterminer si des mises à jour du firmware sont nécessaires. Les recommandations fédérales préconisent également de signaler toute activité suspecte à la CISA ou au FBI.