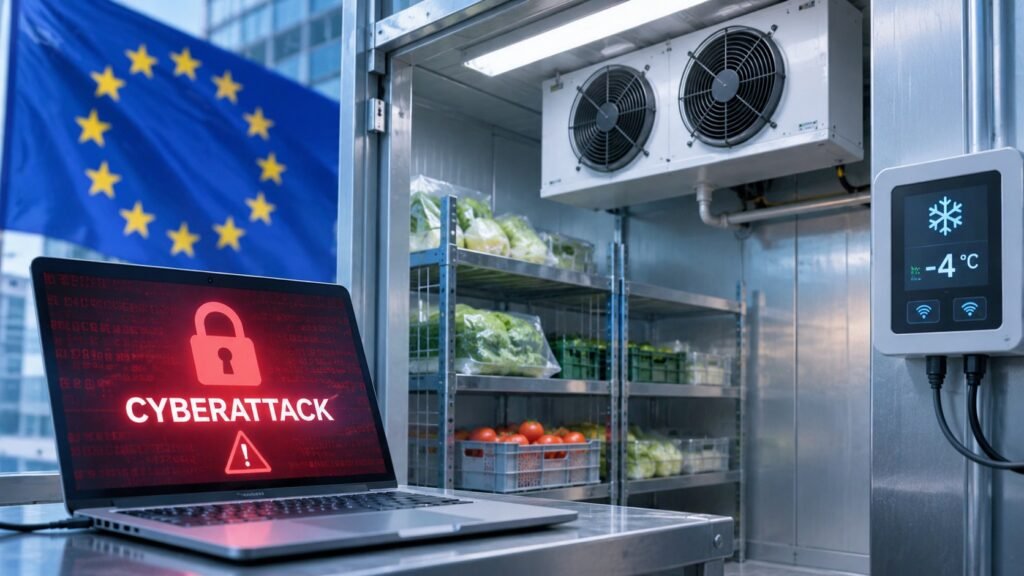
La Comisión Europea y la Agencia de la Unión Europea para la Ciberseguridad (ENISA) han instado a las empresas a adoptar medidas inmediatas de ciberseguridad tras los ataques dirigidos contra sistemas de refrigeración comercial en varios Estados miembros de la UE. Una declaración conjunta emitida el 4 de noviembre de 2026 confirmó incidentes que afectan a sistemas de refrigeración y dispositivos conectados similares desde el 11 de octubre, seguidos de otra oleada de ataques los días 1 y 2 de noviembre.
La Comisión y ENISA se coordinan con las autoridades nacionales para hacer un seguimiento de los incidentes, intercambiar información y evaluar la situación. En la respuesta participan la Dirección General de Redes de Comunicación, Contenido y Tecnologías de la Comisión (DG CNECT), el Centro Europeo de Ciberdelincuencia de Europol (EC3), la Red de Equipos de Respuesta a Incidentes de Seguridad Informática de la UE y la Red Europea de Organizaciones de Enlace para las Crisis de Ciberseguridad (EU-CyCLONe).
Se ha recomendado a las organizaciones que operan equipos de refrigeración potencialmente vulnerables que adopten medidas inmediatas para reducir su exposición a las ciberamenazas. Los Estados miembros de la UE afectados están investigando los incidentes y proporcionando orientación a las empresas, mientras los equipos nacionales de respuesta en materia de ciberseguridad y los organismos de coordinación de la UE siguen intercambiando información.
Los incidentes se producen en plena aplicación de la legislación de la UE sobre ciberseguridad. En virtud del Cyber Resilience Act, desde el 11 de septiembre de 2026 los fabricantes de productos de hardware y software deben notificar los incidentes graves de seguridad y las vulnerabilidades explotadas activamente a través de la Plataforma Única de Notificación de la UE. Los requisitos adicionales que entrarán en vigor el 11 de diciembre de 2027 obligarán a los fabricantes de productos con elementos digitales a integrar la seguridad en el diseño de los productos, prestar asistencia en materia de ciberseguridad durante todo el ciclo de vida del producto y abordar las vulnerabilidades sin demora.
Las organizaciones sujetas a la NIS2 Directive deben aplicar medidas adecuadas de gestión de riesgos de ciberseguridad y notificar los incidentes significativos a las autoridades nacionales competentes. ENISA y otros organismos de ciberseguridad de la UE seguirán vigilando la evolución de la situación y coordinando el intercambio de información a medida que avancen las investigaciones.