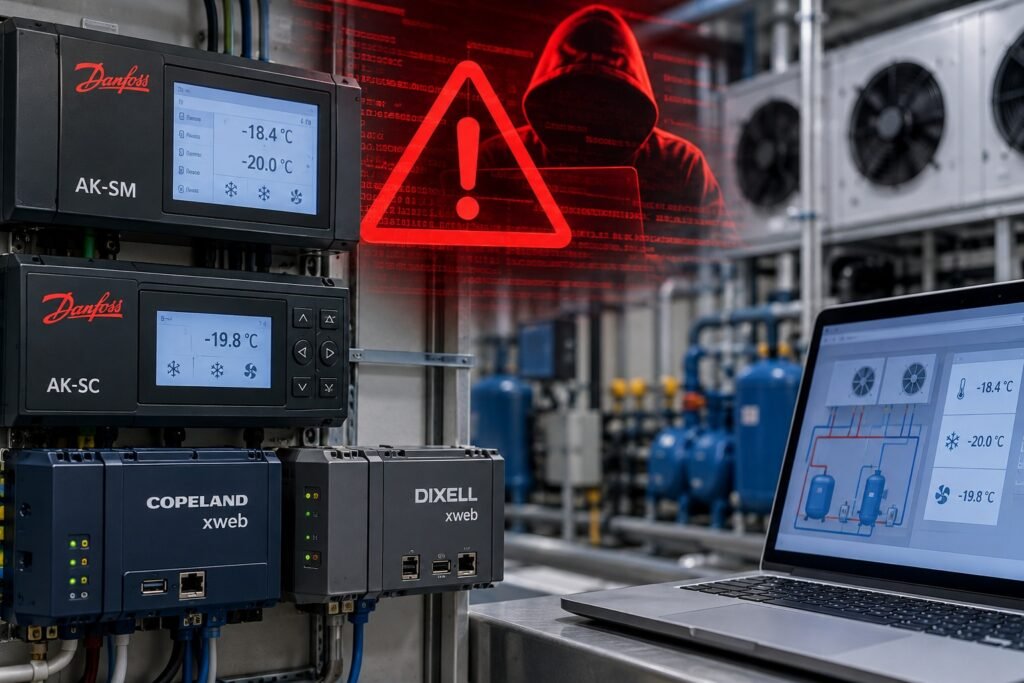
Il team nazionale francese di risposta agli incidenti di cybersicurezza, CERT-FR, ha segnalato numerose compromissioni della sicurezza riguardanti controllori remoti utilizzati negli impianti di refrigerazione. L’allerta, pubblicata inizialmente il 12 ottobre 2026 e aggiornata il 13 ottobre, individua tra le apparecchiature interessate i controllori delle serie Danfoss AK-SM e AK-SC, nonché i sistemi Copeland xweb e Dixell xweb.
Secondo CERT-FR, esporre le interfacce di gestione direttamente a Internet è contrario alle migliori pratiche di cybersicurezza. L’agenzia avverte che le campagne di attacco rivolte a questi controllori sono probabilmente ancora in corso e che le apparecchiature che non ricevono più patch di sicurezza sono esposte a un rischio di compromissione particolarmente elevato.
Per le apparecchiature che non sono state compromesse, CERT-FR raccomanda di rimuovere l’esposizione diretta a Internet, anche per altre unità accessibili tramite indirizzi IP pubblici, e di verificare l’intera configurazione, in particolare i programmi di sbrinamento. Prima di interrompere la trasmissione di dati via Internet ai fornitori di servizi di refrigerazione, gli operatori dovrebbero verificare le proprie condizioni assicurative contrattuali.
L’accesso remoto dovrebbe essere ripristinato esclusivamente tramite una VPN sicura o una rete protetta. Come misura di emergenza, gli operatori possono limitare l’accesso agli indirizzi IP dei fornitori di servizi mediante regole del firewall, sebbene CERT-FR non consideri questa una soluzione permanente. L’agenzia raccomanda inoltre di seguire le indicazioni di sicurezza dei produttori, compresi gli aggiornamenti del firmware. Per i controllori Danfoss, le misure specifiche comprendono l’attivazione della modalità Strict security e la modifica delle password predefinite.
Per i controllori compromessi, CERT-FR consiglia di rimuovere l’esposizione a Internet, eseguire un ripristino delle impostazioni di fabbrica, riconfigurare l’apparecchiatura e ripristinare l’accesso tramite una connessione sicura. Tuttavia, l’agenzia sottolinea che il solo ripristino delle impostazioni di fabbrica non è sufficiente per le apparecchiature a fine vita prive di patch di sicurezza. Sebbene il ripristino elimini i meccanismi di persistenza da un sistema compromesso, la vulnerabilità sottostante rimane, lasciando il controllore esposto al rischio di una nuova compromissione.