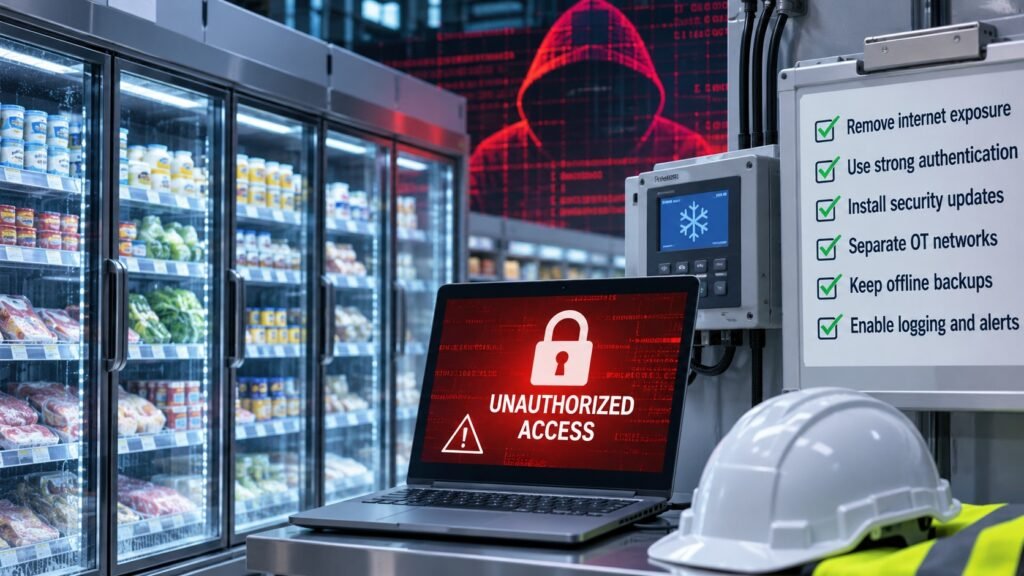
Cinco agencias federales de EE. UU. han emitido una advertencia conjunta sobre ciberataques dirigidos contra sistemas de refrigeración industrial y de supervisión de la cadena de frío en todo el mundo. La hoja informativa del 5 de noviembre de 2026, publicada por CISA, el FBI, HHS, USDA y el Departamento de Transporte, insta a los operadores a proteger los controladores de refrigeración, restringir el acceso remoto y actualizar los equipos vulnerables.
La advertencia se produce tras incidentes que afectaron a sistemas de refrigeración en al menos 11 países europeos. A finales de octubre, cientos de supermercados franceses informaron de interrupciones después de que los atacantes activaran ciclos de desescarche, elevando las temperaturas hasta casi 125°F (50°C) y dañando las existencias. Posteriormente se notificaron incidentes similares en otros países europeos, incluidos ataques dirigidos contra bancos de sangre.
El CERT-FR de Francia informó de sistemas comprometidos que involucraban controladores Danfoss AK-SM y AK-SC, y sistemas Copeland y Dixell XWEB. Los investigadores no han determinado quién es responsable de los incidentes ni si estos forman parte de una única campaña. Por separado, el Departamento de Defensa de EE. UU. está investigando presuntos ciberataques relacionados con fallas de refrigeración en al menos seis economatos militares en agosto.
Según las agencias federales, los atacantes podrían aprovechar vulnerabilidades de omisión de autenticación, inyección de código arbitrario y configuraciones débiles para modificar a distancia los ajustes de los controladores. Entre las posibles consecuencias se incluyen ciclos continuos de calentamiento o desescarche, pérdidas de existencias, riesgos para los equipos y pérdida de visibilidad sobre la supervisión de la temperatura.
Las agencias recomiendan eliminar la exposición directa de los controladores a internet, separar las redes de tecnología operacional de las redes empresariales, cambiar las contraseñas predeterminadas e implementar una autenticación robusta. Otras medidas incluyen actualizar el firmware, sustituir los dispositivos sin soporte, mantener copias de seguridad fuera de línea, revisar los registros de actividad y establecer límites seguros para los puntos de ajuste de temperatura con alertas.
Para los distribuidores y contratistas de refrigeración, los incidentes ponen de relieve la importancia de comunicar las directrices de seguridad de los fabricantes y ofrecer formación técnica sobre sistemas conectados a internet. Los contratistas pueden ayudar a los clientes a identificar los controladores, verificar la configuración del acceso remoto y determinar si es necesario actualizar el firmware. Las directrices federales también recomiendan informar de cualquier actividad sospechosa a CISA o al FBI.